一、单跳代理的局限与“两段式转发”诉求
在常规的网络代理使用中,绝大多数人使用的是“单跳(Single-Hop)”模式:
本地电脑 -> 目标海外节点 -> 最终目标网站。
然而,在许多进阶的网络开发、跨境合规运维或高安全场景下,单跳模式暴露出明显的短板:
跨境直连高丢包:如果你想直接连接一台位于南美、冰岛或东欧的冷门独立机房服务器,国内直连这些小机房的跨洋丢包率高达 30% 以上,速度极其缓慢;但如果你先走一条优质的“国内直连香港 IPLC 专线”,再由香港机房以极速海底光缆转接过去,整条链路不仅稳如磐石,延迟还能大幅下降;
落地 IP 纯净与身份彻底隔离:很多敏感的海外金融网银或特定开发者控制台,要求登录 IP 必须永远固定为某一台美国静态原生服务器。如果你直接用那台美国机器出海,容易因为国内直连特征暴露;通过把国内商业节点作为“前置跳板(Front Proxy)”,将私有小 VPS 作为“最终落地(Landing Proxy)”,即可实现天衣无缝的完美隐藏。
Mihomo(Clash.Meta)内核原生集成了工业级的 `relay`(链式中继代理) 机制。
它可以把任意两个或多个独立节点像链条一样串联起来,数据包在出站时自动穿上多层加密外壳,实现前置中继与落地出站的绝对物理分工。
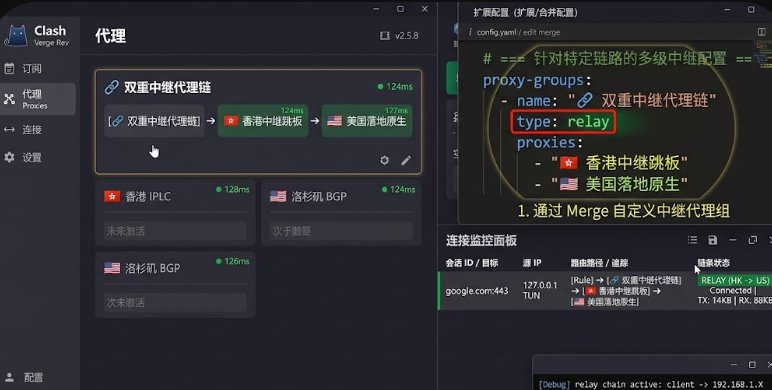
二、Relay 代理链的工作拓扑
在链式代理中,流量的传递遵循严格的先后顺序:
- 数据流向:`本地电脑 -> 节点 A (前置跳板) -> 节点 B (最终落地) -> 目标网站`;
- 加密维度:节点 A 只能看到你连接了它,但它完全看不到你最终访问了什么网站(它看到的目标地址是节点 B);最终目标网站看到的访客 IP 是节点 B,完全不知道中间经过了节点 A。
三、三步利用 Merge 脚本无感注入代理链
千万不要手动去改服务商下发的订阅文件,利用 Clash Verge Rev 的 Merge(扩展配置),每次更新订阅时都能自动将代理链无损合并进去:
第一步:新建专属 Relay 扩展配置
打开 Clash Verge Rev 客户端主界面。
点击左侧导航栏的 「订阅 (Profiles)」。
点击右侧或上方的 「新建」 -> 类型选择「Merge (合并配置)」。
命名为:`Proxy_Chaining_Relay`。
第二步:编辑并粘贴标准的 Relay 策略组代码
右键点击新建的 Merge 卡片,选择「编辑」,将以下高阶代码完整注入:
# Clash Verge Rev 代理链 (Relay) 扩展定义
prepend-proxy-groups:
# 1. 定义链式中继策略组
- name: 🔗 链式中继通道
type: relay
# 核心重点:proxies 列表中的节点顺序,代表流量依次穿过的绝对物理时序!
proxies:
- 🇭🇰 香港前置跳板-01 # 第一跳:充当高速中继跳板
- 🇺🇸 美国落地原生-01 # 第二跳:充当最终落地出口
# 2. 备用链式测速优选组(若需要动态挑选前置)
- name: ⚡ 动态跳板代理链
type: relay
proxies:
- 🚀 香港专线优选
- 🇺🇸 静态住宅落地机
第三步:在分流规则中挂载代理链出站
在同一个 Merge 编辑器下方,将特定的高密流量引导至该中继链:
prepend-rules:
# 将特定跨境金融或核心海外业务强制导向链式中继
- DOMAIN-SUFFIX,stripe.com,🔗 链式中继通道
- DOMAIN-SUFFIX,paypal.com,🔗 链式中继通道
- GEOSITE,openai,🔗 链式中继通道
四、配置生效与多跳路径核验
保存并启用该 Merge 扩展(右上角点亮绿灯)。
在「代理」界面中,选择 `🔗 链式中继通道` 作为出站。
打开浏览器验证身份:
访问 `https://ipinfo.io`,检测出的公网出口 IP 100% 呈现为第二跳的“美国落地原生机房”;
观察 Clash 客户端底层的连接跟踪视窗(Connections):
本地发出的每一个 TCP 连接,目标地址全部显示为第一跳的香港中继机房 IP,前置高速与后置纯净完美兼得,打造出坚不可摧的高可用出海工作流。