一、DNS 污染与泄露的“两难困境”
很多用户在使用 Clash Verge Rev 时,常会遇到两类极端体验:
第一类:海外网站秒开,但打开国内电商、网易云音乐或微信网页版时,需要先转圈卡顿两秒,甚至部分本地企业内网 OA 域名直接返回“域名无法解析”;
第二类:自以为全局代理很隐蔽,但一打开专门的 DNS 泄露测试网站,检测结果里赫然列着你本地电信或联通的 DNS 真实 IP,真实地理位置暴露无遗。
产生这种困扰的根源,在于客户端底层的 DNS 解析策略配置不当。
如果所有域名都让国内 DNS 解析,海外域名会遭遇恶意的 DNS 污染;如果所有域名都让海外加密 DNS 解析,国内网站就会被解析到距离极远的境外 CDN 节点上,速度自然慢如蜗牛。
解开死结的关键,就是掌握 Clash Verge Rev 内置的 Nameserver-Policy 规则体系。
二、DNS 模块的核心分流架构
在现代 Clash 配置中,DNS 通常采用分层处理管道:
Default Nameserver:负责将纯 IP 形式的加密 DoH/DoT 服务器域名解析出来的基础引导 DNS(必须填纯 IP,如 `223.5.5.5`);
Nameservers:默认的通用解析池;
Nameserver-Policy(核心策略组):最高优先级的按需分流路由表。它可以根据域名后缀,直接强行指定特定的 DNS 服务器。
三、在 Verge Rev 中编写高精 Nameserver-Policy
步骤 1:进入 DNS 扩展配置模块
打开 Clash Verge Rev。
点击左侧导航栏 「设置」 -> 「DNS 设置」。
建议模式选择:`Fake-IP` 模式(解析速度最快,无需等待真实远程解析直接返回伪装 IP)。
步骤 2:编辑注入 nameserver-policy 字典
在 DNS 配置的 YAML 编辑器中,构建精准的策略分流代码:
dns:
enable: true
listen: :1053
ipv6: false
enhanced-mode: fake-ip
fake-ip-range: 198.18.0.1/16
# 基础国内与海外默认解析池
default-nameserver:
- 223.5.5.5
- 119.29.29.29
nameserver:
- https://dns.alidns.com/dns-query
- https://doh.pub/dns-query
# 核心:根据域名特征进行精准策略分派
nameserver-policy:
# 1. 国内顶级域名与主流公有服务:强制使用国内超快阿里/腾讯 DoH
"geosite:cn,category-games@cn":
- https://dns.alidns.com/dns-query
- 223.5.5.5
# 2. 企业内网或私有域名:强制指定内网私有 DNS 服务器 IP
"+.corp.company.com,+.internal.oa":
- 10.0.0.1
- 192.168.1.1
# 3. 海外核心服务与社交平台:强制走海外防污染 DoH
"geosite:geolocation-!cn":
- https://1.1.1.1/dns-query
- https://dns.google/dns-query
四、执行权威防泄露检验
配置保存并重启内核后:
访问权威检测工具 `https://www.dnsleaktest.com`。
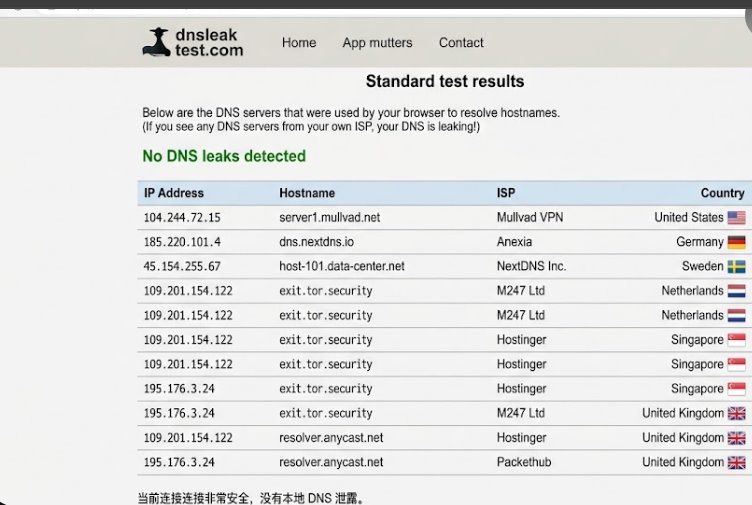
点击运行 「Standard test」。
检查诊断结果:
- 如果返回的全部是 Cloudflare、Google 或你所连节点机房所在地的 DNS IP,且列表中没有任何一条中国本土运营商(如 China Telecom / Unicom)的 DNS 记录,说明防泄露通道彻底加固成功。